API
SoftwareDevelopment
Programming
Integration
Technology
+++
term = “¿Qué es una interfaz de programación de aplicaciones (API)?”
lastmod = “2026-10-08”
title = “¿Qué es una interfaz de programación de aplicaciones (API)?”
keywords = [ “interfaz de programación de aplicaciones”, “programación de aplicaciones”, “interfaz de programación”, “programación”, “api”, “aplicación”, “interfaz”, “programas de aplicación” ]
url = “/affiliate-marketing-glosario/api/”
aliases = [ “/affiliate-marketing-glossary/api/” ]
description = “Una API es un contrato que permite a las aplicaciones de software solicitar e intercambiar datos entre sí.”
date = “2024-11-07T10:50:18+00:00”
image = ""
shortDescription = “Una interfaz de programación de aplicaciones (API) es un contrato definido entre dos componentes de software que especifica cómo se comunican.”
tags = [ “API”, “SoftwareDevelopment”, “Programming”, “Integration”, “Technology” ]
categories = [ “Glossary” ]
showCTA = true
ctaHeading = “Explora más términos de marketing de afiliados”
ctaDescription = “Mejora tu comprensión del marketing de afiliados con nuestro glosario completo de términos esenciales de la industria.”
ctaPrimaryText = “Ver glosario”
ctaPrimaryURL = “/affiliate-marketing-glossary/”
ctaSecondaryText = “Conoce sobre las API”
ctaSecondaryURL = “https://en.wikipedia.org/wiki/API"
[[faq]]
question = “¿Cómo obtengo una API?”
answer = “Obtener acceso a una API generalmente sigue estos pasos:
Ve al portal para desarrolladores del proveedor (por ejemplo, developers.google.com, platform.openai.com, la página de documentación de la API de la plataforma de afiliados).
Crea una cuenta de desarrollador.
Registra una aplicación o proyecto — esto le indica al proveedor quién está haciendo las solicitudes.
Genera credenciales: una clave de API, un par de ID/secreto de cliente o un token OAuth.
Lee la documentación para comprender los endpoints disponibles, formatos de solicitud, límites de velocidad y manejo de errores.
Realiza tu primera solicitud de prueba — a menudo contra un sandbox o entorno de prueba antes de pasar a producción.”
[[faq]]
question = “¿Qué es una API en términos simples?”
answer = “Una API es un mensajero. Un programa hace una pregunta en un formato específico; otro programa responde. No necesitas saber cómo funciona internamente el programa que responde — solo necesitas saber qué preguntas puedes hacer y en qué formato llegará la respuesta. La analogía del restaurante: el menú es la documentación de la API, el mesero es la API, la cocina es el sistema backend. Pides del menú; el mesero entrega tu solicitud a la cocina y trae tu comida.”
[[faq]]
question = “¿Qué es una API web?”
answer = “Una API web es una API que se comunica a través de internet usando HTTP (o HTTPS). Es el tipo de API más común hoy en día. Cuando una aplicación móvil obtiene datos de un servidor, cuando un sitio web incrusta un Mapa de Google, o cuando una plataforma de afiliados registra una conversión desde una tienda en línea — una API web está gestionando ese intercambio. Las API web son un subconjunto de las API remotas, que también incluyen protocolos como RPC y WebSocket que pueden o no usar HTTP.”
[[faq]]
question = “¿Qué son las integraciones de API?”
answer = “Las integraciones de API son las conexiones construidas entre dos o más sistemas usando sus API. Definen qué datos se mueven, en qué dirección, bajo qué desencadenante y cómo se manejan los errores. Una integración entre una plataforma de comercio electrónico y un sistema de seguimiento de afiliados — donde una compra completada envía automáticamente los datos de conversión a la API de seguimiento — es un ejemplo clásico.”
[[faq]]
question = “¿Es ChatGPT una API?”
answer = “Sí. OpenAI expone los modelos de ChatGPT a través de una API web pública. Los desarrolladores envían prompts como cargas útiles JSON a endpoints como https://api.openai.com/v1/chat/completions
y reciben texto generado en la respuesta. Se aplica el mismo modelo de API — autenticar, enviar una solicitud estructurada, recibir una respuesta estructurada. El precio es por token (aproximadamente por cada ~750 palabras), con tarifas diferentes para tokens de entrada y salida y para diferentes niveles de modelo.”
[[faq]]
question = “¿Qué es una API REST?”
answer = “REST (Transferencia de Estado Representacional) es un estilo arquitectónico para API web. Las API REST tratan las entidades de datos como recursos accesibles en URL predecibles y manipulados a través de métodos HTTP estándar: GET (leer), POST (crear), PUT (actualizar), DELETE (eliminar). Son sin estado — cada solicitud contiene toda la información que el servidor necesita, sin almacenar sesión en el lado del servidor.”
[[faq]]
question = “¿Cómo asegurar una API REST?”
answer = “Asegura una API REST con estas medidas: (1) usa siempre HTTPS — nunca HTTP plano; (2) exige autenticación en cada solicitud usando claves de API, tokens OAuth 2.0 o JWT; (3) implementa autorización con alcance para que cada cliente solo pueda acceder a sus propios datos; (4) valida y sanitiza todas las entradas para prevenir ataques de inyección; (5) aplica limitación de velocidad para evitar abusos; (6) registra todas las solicitudes y monitorea anomalías; (7) mantiene las dependencias y el software del servidor actualizados; (8) implementa detrás de una puerta de enlace de API que centralice la aplicación de seguridad.”
[[faq]]
question = “¿Qué es una puerta de enlace de API?”
answer = “Una puerta de enlace de API es un servidor que actúa como el punto de entrada único para el tráfico de API. Enruta las solicitudes entrantes al servicio backend correcto, aplica autenticación y limitación de velocidad, transforma solicitudes y respuestas según sea necesario, almacena en caché consultas frecuentes y registra todo el tráfico. Para cualquier plataforma que atienda a múltiples clientes o ejecute una arquitectura de microservicios, una puerta de enlace de API es infraestructura estándar — simplifica las conexiones de los clientes y fortalece la seguridad.”
[[faq]]
question = “¿Cuál es la diferencia entre SOAP y REST?”
answer = “SOAP es un protocolo; REST es un estilo arquitectónico. Los mensajes SOAP siempre son XML y siguen una estructura estricta definida por un archivo WSDL. Las respuestas REST son típicamente JSON (aunque XML es posible) y siguen convenciones más flexibles. SOAP tiene estándares integrados para seguridad, transacciones y confiabilidad (WS-*), lo que lo hace adecuado para entornos empresariales como la banca. REST es más simple, más rápido de implementar y domina el desarrollo de nuevas API.”
[[faq]]
question = “¿Qué es GraphQL?”
answer = “GraphQL es un lenguaje de consulta para API desarrollado por Facebook (Meta). A diferencia de REST, donde el servidor define endpoints fijos y formas de respuesta fijas, GraphQL permite que el cliente especifique exactamente qué campos necesita. Esto resuelve la sobrecarga y la infracarga de datos — el cliente obtiene precisamente los datos que solicitó, ni más ni menos. GraphQL es especialmente útil para aplicaciones móviles y modelos de datos complejos, pero requiere una implementación del lado del servidor y estrategias de almacenamiento en caché más sofisticadas.”
[[faq]]
question = “¿Cómo pruebo una API?”
answer = “Las pruebas de API verifican que una API devuelva las respuestas esperadas tanto para entradas válidas como inválidas. Comienza con exploración manual usando una herramienta como Postman o un comando curl simple. Luego construye conjuntos de pruebas automatizadas: pruebas funcionales que verifican cada endpoint en casos de éxito y error, pruebas de contrato que validan los esquemas de respuesta contra la especificación OpenAPI, y pruebas de carga que miden el rendimiento bajo solicitudes concurrentes. Ejecuta las pruebas automatizadas en CI/CD en cada cambio de código.”
[[faq]]
question = “¿Qué es una llamada de API?”
answer = “Una llamada de API es una solicitud única enviada desde una aplicación cliente a un endpoint de API, esperando una respuesta. Consiste en un método HTTP, una URL, encabezados opcionales y un cuerpo opcional. El servidor procesa la solicitud y devuelve un código de estado y — usualmente — un cuerpo de respuesta. Cada vez que una aplicación del clima verifica el pronóstico, una página de pago confirma una transacción, o un panel de afiliados actualiza los datos de comisiones, una o más llamadas de API están ocurriendo detrás de escena.”
[[faq]]
question = “¿Dónde puedo encontrar nuevas API?”
answer = “Los directorios de API públicas como RapidAPI, ProgrammableWeb y Postman API Network listan miles de API en todas las categorías. Para API específicas de marketing de afiliados, comienza con el portal para desarrolladores de tu plataforma — la mayoría de los proveedores SaaS de afiliados documentan sus API públicamente. Las agencias gubernamentales (data.gov, weather.gov), las plataformas sociales (Meta, X, LinkedIn) y los procesadores de pago (Stripe, PayPal) mantienen portales para desarrolladores con documentación de API y guías de inicio.”
[[faq]]
question = “¿Cómo escribir documentación de API?”
answer = “Una buena documentación de API comienza con una especificación OpenAPI — una definición legible por máquina de cada endpoint, parámetro, respuesta y error. A partir de esa especificación, herramientas como Swagger UI y Redoc generan documentos de referencia interactivos. Más allá de la referencia, incluye: una guía de autenticación (cómo obtener y usar credenciales), un tutorial de inicio rápido (el ejemplo funcional más simple posible), ejemplos de código en múltiples lenguajes y un registro de cambios. La documentación no es un entregable único; debe mantenerse sincronizada con la API a medida que los endpoints y comportamientos cambian.
<script type="application/ld+json">
{
"@context": "https://schema.org",
"@type": "FAQPage",
"mainEntity": [
{
"@type": "Question",
"name": "¿Es ChatGPT una API?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Sí. OpenAI expone los modelos de ChatGPT a través de una API web pública. Los desarrolladores envían prompts como cargas útiles JSON y reciben texto generado como respuesta. El precio es por token, con tarifas diferentes para tokens de entrada y salida y para diferentes niveles de modelo."
}
},
{
"@type": "Question",
"name": "¿Cómo obtengo una API?",
"acceptedAnswer": {
"@type": "Answer",
}
},
{
"@type": "Question",
"name": "¿Qué es una API en términos simples?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Una API es un mensajero entre programas de software. Un programa hace una pregunta en un formato específico; otro responde. La analogía del restaurante: el menú es la documentación de la API, el mesero es la API y la cocina es el sistema backend."
}
},
{
"@type": "Question",
"name": "¿Qué es una API web?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Una API web se comunica a través de internet usando HTTP o HTTPS. Cuando una aplicación móvil obtiene datos, un sitio web incrusta un Mapa de Google, o una plataforma de afiliados registra una conversión desde una tienda en línea, una API web está gestionando el intercambio."
}
},
{
"@type": "Question",
"name": "¿Qué es una API REST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "REST (Transferencia de Estado Representacional) es un estilo arquitectónico para API web. Las API REST tratan las entidades de datos como recursos en URL predecibles y usan métodos HTTP estándar: GET (leer), POST (crear), PUT (actualizar), DELETE (eliminar). No tienen estado y son el estilo de API más utilizado."
}
},
{
"@type": "Question",
"name": "¿Cómo asegurar una API REST?",
"acceptedAnswer": {
"@type": "Answer",
}
},
{
"@type": "Question",
"name": "¿Qué es una puerta de enlace de API?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Una puerta de enlace de API es un servidor que actúa como el punto de entrada único para el tráfico de API. Enruta las solicitudes al backend correcto, aplica autenticación y limitación de velocidad, transforma solicitudes y respuestas, almacena consultas en caché y registra todo el tráfico."
}
},
{
"@type": "Question",
"acceptedAnswer": {
"@type": "Answer",
"text": "SOAP es un protocolo que usa mensajes XML estrictos definidos por archivos WSDL. REST es un estilo arquitectónico que usa típicamente JSON con convenciones más flexibles. SOAP tiene estándares integrados de seguridad y transacciones adecuados para entornos empresariales. REST es más simple y domina el desarrollo de nuevas API."
}
},
{
"@type": "Question",
"name": "¿Qué es GraphQL?",
"acceptedAnswer": {
"@type": "Answer",
"text": "GraphQL es un lenguaje de consulta para API desarrollado por Meta. A diferencia de los endpoints fijos de REST, GraphQL permite que el cliente especifique exactamente qué campos necesita, resolviendo los problemas de sobrecarga e infracarga de datos. Es útil para aplicaciones móviles y modelos de datos complejos."
}
},
{
"@type": "Question",
"name": "¿Qué es una llamada de API?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Una llamada de API es una solicitud única enviada desde una aplicación cliente a un endpoint de API, que consiste en un método HTTP, una URL, encabezados opcionales y un cuerpo opcional. El servidor devuelve un código de estado y un cuerpo de respuesta."
}
}
]
}
</script>”
+++
Para las integraciones del lado del navegador, la referencia de API web de MDN
documenta las interfaces disponibles para el código del sitio web. Estas difieren de la API propia de una plataforma de afiliados, cuya autenticación, endpoints y límites deben consultarse en la documentación de esa plataforma.
¿Qué es una API (Interfaz de Programación de Aplicaciones)?
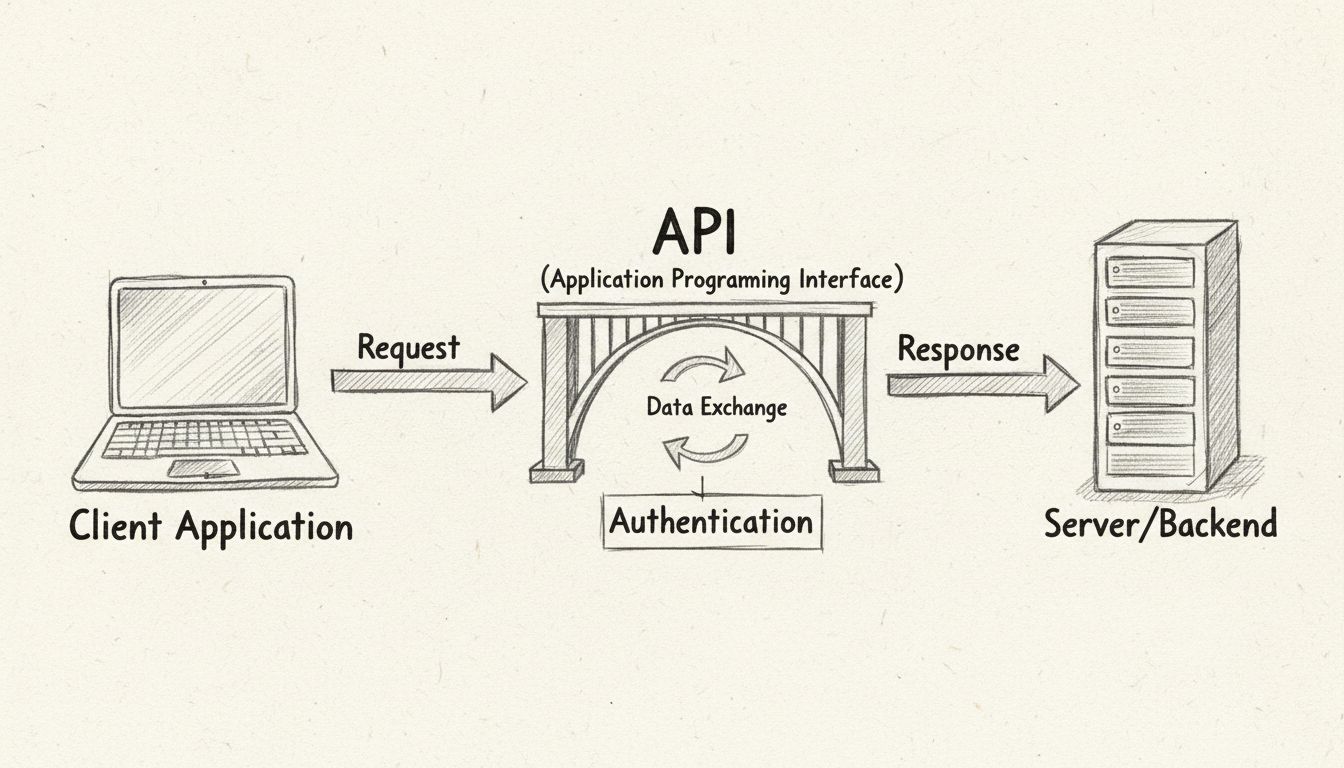
Una interfaz de programación de aplicaciones (API) es un contrato definido entre dos componentes de software que especifica cómo se comunican. Un componente realiza una solicitud en un formato estructurado; el otro devuelve una respuesta con los datos solicitados o realiza la acción solicitada.
La definición tiene tres partes importantes:
Aplicación — cualquier pieza de software con una función distintiva, desde una aplicación móvil del clima hasta una pasarela de pago o una plataforma de seguimiento de afiliados.
Programación — los desarrolladores interactúan con la API a través de código, no a través de una interfaz gráfica de usuario. La API expone funciones, endpoints o métodos específicos que pueden invocar.
Interfaz — la capa límite. Muestra solo lo que el desarrollador necesita — un menú de operaciones disponibles — y oculta todo lo demás: el esquema de la base de datos, la infraestructura del servidor, la lógica de negocio interna.
Es importante destacar que una API no es una interfaz de usuario. Los usuarios finales nunca la ven. Cuando un comprador hace clic en “Pagar con PayPal” en un sitio de comercio electrónico y ve una pantalla de confirmación segundos después, la API manejó el intercambio entre la tienda y los servidores de PayPal — pero el comprador solo vio el resultado.
Lanza tu programa de afiliados hoy
Configura el seguimiento avanzado en minutos. No se requiere tarjeta de crédito.
API significa Interfaz de Programación de Aplicaciones (del inglés Application Programming Interface). Desglosándolo:
Componente
Qué significa
Aplicación
Cualquier programa de software con una función definida — una aplicación móvil, un servicio web, una base de datos, un componente del sistema operativo
Programación
La interacción ocurre a través de código, no mediante botones o menús. Los desarrolladores escriben instrucciones que invocan los métodos expuestos de la API.
Interfaz
El límite compartido. Define qué se puede solicitar y cómo, sin exponer cómo el sistema subyacente cumple con la solicitud.
El término ha estado en uso desde al menos la década de 1960, pero entró en el vocabulario principal del software con el auge de las API web a principios de los años 2000. Hoy en día, cuando la mayoría de las personas dice “API” sin calificación, se refiere a una API web — una que se comunica a través de internet usando HTTP.
¿Cómo funcionan las API?
La comunicación de API sigue un modelo de solicitud-respuesta cliente-servidor. Este es el ciclo de vida de una sola llamada de API:
La aplicación cliente inicia una solicitud. Un desarrollador escribe código que envía una solicitud HTTP a un endpoint de API específico — una URL que representa un recurso o acción. La solicitud incluye un método (GET, POST, PUT, DELETE), encabezados (metadatos como tokens de autenticación) y opcionalmente un cuerpo (la carga útil, a menudo en formato JSON).
La API recibe y valida la solicitud. El servidor verifica que la solicitud esté bien formada, que las credenciales de autenticación sean válidas y que el cliente esté autorizado para realizar la operación solicitada.
El servidor procesa la solicitud. Esto puede implicar consultar una base de datos, llamar a otro servicio interno, transformar datos o desencadenar un proceso de negocio. La capa de API abstrae todo esto del cliente.
El servidor devuelve una respuesta. La respuesta incluye un código de estado HTTP (200 para éxito, 404 para no encontrado, 500 para error del servidor, etc.), encabezados de respuesta y típicamente un cuerpo que contiene los datos solicitados o un mensaje de confirmación — comúnmente formateado como JSON o XML.
La aplicación cliente consume la respuesta. El código que realiza la llamada analiza los datos y los utiliza — actualizando una pantalla, almacenando un registro, desencadenando el siguiente paso en un flujo de trabajo.
Un ejemplo concreto: una aplicación del clima en tu teléfono envía una solicitud como GET /weather?city=Dallas a una API de servicio meteorológico. La API consulta sus fuentes de datos, construye una respuesta JSON con la temperatura, humedad y pronóstico, y la devuelve. La aplicación analiza ese JSON y muestra “82°F, parcialmente nublado”. La aplicación nunca necesita saber cómo el servicio meteorológico recopila o almacena sus datos — solo necesita seguir el contrato de la API.
La llamada de API, paso a paso
Endpoint: La URL donde reside la API — ej., https://api.weatherservice.com/v2/weather
Método: El verbo HTTP — GET (leer), POST (crear), PUT (actualizar), DELETE (eliminar)
Encabezados: Metadatos — tipo de contenido, token de autenticación, clave de API
Parámetros: Valores de cadena de consulta o variables de ruta que refinan la solicitud — ?city=Dallas&units=imperial
Cuerpo: La carga útil de datos enviada con solicitudes POST o PUT, típicamente JSON
Respuesta: Código de estado + encabezados + cuerpo (los datos, un mensaje de error, o ambos)
Únete a nuestro boletín
Sé el primero en conocer las nuevas funciones y actualizaciones del producto.
¿Qué es un endpoint de API y por qué es importante?
Un endpoint de API es una URL (o URI) específica dentro de una API que corresponde a un recurso u operación particular. Mientras que una API es la interfaz completa, un endpoint es un punto de contacto direccionable dentro de ella.
Por ejemplo, una API hipotética de marketing de afiliados podría exponer estos endpoints:
Endpoint
Método
Qué hace
/commissions
GET
Recupera una lista de comisiones
/commissions/{id}
GET
Recupera una comisión individual por ID
/commissions
POST
Crea un nuevo registro de comisión
/affiliates/{id}/earnings
GET
Devuelve las ganancias totales de un afiliado específico
/clicks
POST
Registra un evento de clic para seguimiento
Cada endpoint representa una capacidad distinta. Las API bien diseñadas utilizan nombres de endpoint consistentes y predecibles para que los desarrolladores puedan razonar sobre la interfaz sin consultar constantemente la documentación. Este patrón — tratar las URL como recursos y usar métodos HTTP para describir acciones — es la base del diseño de API REST.
Los endpoints son importantes porque definen la granularidad de lo que puedes pedirle al sistema que haga. Una API con endpoints bien diseñados permite a los desarrolladores componer flujos de trabajo complejos a partir de llamadas simples y reutilizables. Una API con endpoints mal diseñados obliga a los desarrolladores a buscar soluciones alternativas — haciendo múltiples llamadas para reunir datos que deberían haber estado disponibles en una sola, o analizando respuestas sobredimensionadas para encontrar el único campo que necesitan.
¿Cuáles son los diferentes tipos de API?
Las API se pueden clasificar de dos maneras: por nivel de acceso (quién puede usarlas) y por capa técnica (dónde operan en la pila de software).
Tipos de API por nivel de acceso
Tipo
Quién tiene acceso
Casos de uso comunes
API públicas (abiertas)
Cualquier desarrollador externo, a menudo con una clave de API
Datos meteorológicos, horarios de transporte público, redes sociales, pasarelas de pago
API para socios
Socios comerciales específicos bajo contrato
Intercambio de datos B2B, integración de proveedores, servicios compartidos
API privadas (internas)
Solo equipos de desarrollo internos
Conexión de microservicios, sincronización de bases de datos internas, automatización de flujos de trabajo internos
API compuestas
Clientes autorizados que necesitan operaciones por lotes
Combinación de múltiples llamadas de API en una sola solicitud para reducir viajes de ida y vuelta y mejorar el rendimiento
API públicas — a veces llamadas API abiertas — son la categoría más visible. Empresas como Google (Mapas), Stripe (pagos) y OpenAI (ChatGPT) exponen API públicas que cualquier desarrollador puede integrar después de registrarse para obtener credenciales. El modelo de negocio varía: algunas son gratuitas con límites de velocidad, otras cobran por llamada, y otras impulsan la adopción de una plataforma.
API para socios se sitúan entre públicas y privadas. Se exponen a socios comerciales específicos bajo términos negociados. Una red de afiliados, por ejemplo, podría exponer una API para socios que permita a los anunciantes aprobados consultar datos de comisiones mediante programación — pero la misma API no está disponible para el público en general.
API privadas — también llamadas API internas — se usan exclusivamente dentro de una organización. La aplicación móvil de una empresa podría comunicarse con su backend a través de una API privada que un usuario público nunca podría descubrir. Estas API priorizan la productividad del desarrollador interno y la seguridad sobre la usabilidad de propósito general.
API compuestas abordan un problema de rendimiento: cuando una sola acción de usuario requiere datos de cinco servicios diferentes, hacer cinco llamadas de API separadas añade latencia. Una API compuesta agrupa esas solicitudes en una sola llamada y devuelve una respuesta unificada. Son comunes en arquitecturas de microservicios y configuraciones de puertas de enlace de API.
Tipos de API por capa técnica
API de hardware y firmware permiten que el software se comunique con componentes físicos — procesadores, sensores, tarjetas gráficas. Son la interfaz de nivel más bajo.
API de sistemas operativos exponen servicios del SO — gestión de archivos, planificación de procesos, asignación de memoria, pilas de red. Windows API, POSIX y Cocoa son ejemplos.
API de bibliotecas y frameworks permiten a los desarrolladores llamar funciones preescritas dentro del mismo entorno de ejecución. Un desarrollador de Python que importa requests y llama a requests.get() está usando una API de biblioteca. No hay red involucrada.
API de bases de datos estandarizan la comunicación con sistemas de gestión de bases de datos. ODBC, JDBC y controladores nativos como psycopg2 para PostgreSQL entran en esta categoría.
API web permiten la comunicación entre aplicaciones separadas a través de una red, usando típicamente HTTP. Esto es lo que la mayoría de la gente entiende por “API” hoy en día, y es el enfoque del resto de este artículo.
Protocolos y estilos de API web
No todas las API web se construyen de la misma manera. El protocolo — a veces llamado estilo arquitectónico — define cómo se estructuran las solicitudes y respuestas, qué formatos utilizan y qué restricciones siguen.
API REST (Transferencia de Estado Representacional)
Separación cliente-servidor: El cliente maneja la interfaz de usuario; el servidor maneja el almacenamiento de datos. Evolucionan de forma independiente.
Sin estado: Cada solicitud del cliente debe contener toda la información que el servidor necesita para cumplirla. El servidor no almacena contexto del cliente entre solicitudes.
Capacidad de caché: Las respuestas deben declarar explícitamente si pueden almacenarse en caché, mejorando el rendimiento.
Interfaz uniforme: Los recursos se identifican mediante URL, se manipulan a través de representaciones (JSON, XML) y se accede a ellos mediante métodos HTTP estándar.
Sistema en capas: El cliente no puede saber si está conectado directamente al servidor final o a un intermediario — un balanceador de carga, un caché o una puerta de enlace de API.
Beneficios de las API REST:
Independientes del lenguaje y la plataforma — cualquier cliente HTTP puede llamarlas
Escalables, gracias a la ausencia de estado y al almacenamiento en caché
Simples de entender y probar — puedes explorar una API REST con solo un navegador o curl
Rico ecosistema de herramientas: OpenAPI/Swagger para documentación, Postman para pruebas, puertas de enlace de API para gestión
Limitaciones de REST:
Sobrecarga de datos: un endpoint puede devolver 20 campos cuando solo necesitas dos
Infracarga de datos: puedes necesitar llamar a múltiples endpoints para reunir los datos de una sola pantalla (el problema de consulta N+1)
Sin soporte integrado para actualizaciones en tiempo real
API SOAP (Protocolo Simple de Acceso a Objetos)
SOAP es un protocolo más antiguo basado en XML que precede a REST. Es más rígido: los mensajes deben ajustarse a un esquema XML estricto, y el protocolo define sus propias reglas de seguridad y transacciones a través de los estándares WS-*.
SOAP todavía se usa en entornos empresariales — servicios financieros, procesamiento de pagos y sistemas gubernamentales — donde su seguridad integrada, integridad transaccional y contratos formales (archivos WSDL) importan más que la simplicidad de REST. SOAP es infraestructura heredada que persiste, no una tecnología que los equipos elijan para proyectos nuevos.
GraphQL
En lugar de que el servidor defina endpoints fijos con formas de respuesta fijas, el cliente especifica exactamente qué campos desea en una sola consulta:
query {
  affiliate(id: "4821") {
    name
    totalEarnings
    recentCommissions(limit: 5) {
      amount
      date
      campaign { name }
    }
  }
}
El servidor devuelve solo los campos solicitados — ni más, ni menos. GraphQL es especialmente útil para aplicaciones móviles donde el ancho de banda es limitado y para modelos de datos complejos donde los recursos relacionados deben obtenerse juntos. Su contrapartida: la implementación del lado del servidor es más compleja, el almacenamiento en caché es más difícil, y las consultas ingenuas pueden crear problemas de rendimiento si no se gestionan cuidadosamente.
API RPC y WebSocket
API de Llamada a Procedimiento Remoto (RPC) tratan las operaciones del lado del servidor como llamadas a funciones. El cliente llama a createInvoice(cliente, cantidad) y el servidor devuelve el resultado. gRPC, desarrollado por Google, es el framework RPC moderno — utiliza Protocol Buffers para una serialización binaria eficiente y es popular en arquitecturas de microservicios donde el rendimiento importa más que la legibilidad humana.
API WebSocket mantienen una conexión bidireccional persistente. A diferencia del modelo de solicitud-respuesta de REST, WebSocket permite que el servidor envíe datos al cliente sin esperar una solicitud. Esto es esencial para funciones en tiempo real: aplicaciones de chat, paneles en vivo, edición colaborativa y fuentes de datos en streaming.
¿Qué son las integraciones de API?
Una integración de API es el proceso de conectar dos o más sistemas de software a través de sus API para que puedan intercambiar datos y desencadenar acciones automáticamente. La integración define:
Qué endpoints se llaman
Qué desencadena la llamada (una tarea programada, una acción del usuario, un evento webhook)
Cómo se mapean los datos entre los formatos de los dos sistemas
Cómo se manejan los errores y los reintentos
Por ejemplo, una integración de API entre una plataforma de comercio electrónico y un sistema de seguimiento de afiliados podría funcionar así: cuando un cliente completa una compra, la plataforma de comercio electrónico envía una solicitud POST al endpoint /conversions del sistema de seguimiento con los detalles del pedido, el ID del afiliado y el monto de la comisión. El sistema de seguimiento registra la conversión y devuelve una confirmación. Ningún ser humano copió datos entre hojas de cálculo; no se enviaron archivos CSV por correo electrónico.
La empresa mediana típica utiliza más de 100 aplicaciones SaaS, y las que funcionan juntas sin problemas — a través de API documentadas y estables — son las que ganan.
Cómo las API impulsan el marketing de afiliados
El marketing de afiliados funciona con datos: clics, conversiones, tasas de comisión, calendarios de pago, métricas de rendimiento. Cada pieza de esos datos debe moverse entre sistemas de manera confiable y en tiempo casi real. Las API hacen posible eso.
Para anunciantes (comerciantes)
Los anunciantes usan API para:
Automatizar el seguimiento de conversiones. Cuando ocurre una venta, la plataforma de comercio electrónico llama a la API de la plataforma de afiliados para registrar la conversión, atribuirla al afiliado correcto y calcular la comisión — todo en milisegundos.
Sincronizar catálogos de productos. Los feeds de productos, cambios de precios y actualizaciones de inventario fluyen desde el sistema del anunciante a la plataforma de afiliados a través de llamadas de API, manteniendo precisos los listados de los editores.
Obtener informes de rendimiento. En lugar de iniciar sesión en un panel y exportar CSV, los anunciantes pueden usar la API para canalizar datos de rendimiento en tiempo real a sus propias herramientas de inteligencia empresarial — Tableau, Power BI o un stack de análisis personalizado.
Gestionar afiliados mediante programación. Aprobar solicitudes, ajustar niveles de comisión y enviar mensajes a los afiliados a través de llamadas de API en lugar de clics manuales en el panel de administración.
Para editores (afiliados)
Los editores usan API para:
Recuperar enlaces de afiliados y recursos creativos dinámicamente. En lugar de copiar enlaces desde un panel, un editor puede usar la API para obtener el enlace de seguimiento correcto para cualquier producto en tiempo real, asegurando que los enlaces nunca se rompan y siempre apunten a la oferta actual.
Consultar el estado de las comisiones. Los editores pueden consultar la API para ver comisiones pendientes, aprobadas y pagadas — y construir sus propios paneles o alertas sobre esos datos.
Automatizar actualizaciones de contenido. Un sitio de contenido que reseña productos puede usar la API para obtener precios y disponibilidad actuales, manteniendo las reseñas precisas sin ediciones manuales.
Para gestores de programas de afiliados
Los gestores de programas se sitúan entre anunciantes y editores. Las API les permiten:
Monitorear la salud del programa. Agregar datos de todos los afiliados y campañas, detectar anomalías (un editor cuya tasa de conversión cae repentinamente a cero) y activar alertas.
Automatizar pagos. Integrar la API de la plataforma de afiliados con software de contabilidad o una pasarela de pago para procesar pagos de comisiones por lotes según un calendario.
Hacer cumplir el cumplimiento normativo. Consultar la API para detectar patrones sospechosos — inundación de clics, tasas de contracargo inusualmente altas — y tomar medidas mediante programación.
Limitaciones a tener en cuenta
Las API en el marketing de afiliados son poderosas pero no mágicas:
Límites de velocidad. La mayoría de las plataformas limitan el número de solicitudes por minuto o por día. Un editor que obtiene precios en vivo para 10,000 productos cada hora puede alcanzar esos límites y necesitar almacenar respuestas en caché localmente.
Latencia. Una llamada de API que toma 500ms es rápida para un humano pero lenta para una solicitud crítica para la carga de una página. Siempre realiza las llamadas de API del lado del servidor o de forma asíncrona, nunca en línea durante la renderización de una página.
Versiones. Las API cambian. El endpoint de seguimiento que funciona hoy puede quedar obsoleto en seis meses. Suscríbete a los registros de cambios, fija tus integraciones a versiones específicas de la API y prueba en entornos sandbox antes del despliegue.
Gestión de autenticación. Las claves de API y los tokens son credenciales. Rotarlas, almacenarlas de forma segura (nunca en código del lado del cliente o repositorios públicos) y gestionar permisos con alcance es una responsabilidad operativa continua — no una configuración única.
¿Qué es una puerta de enlace de API?
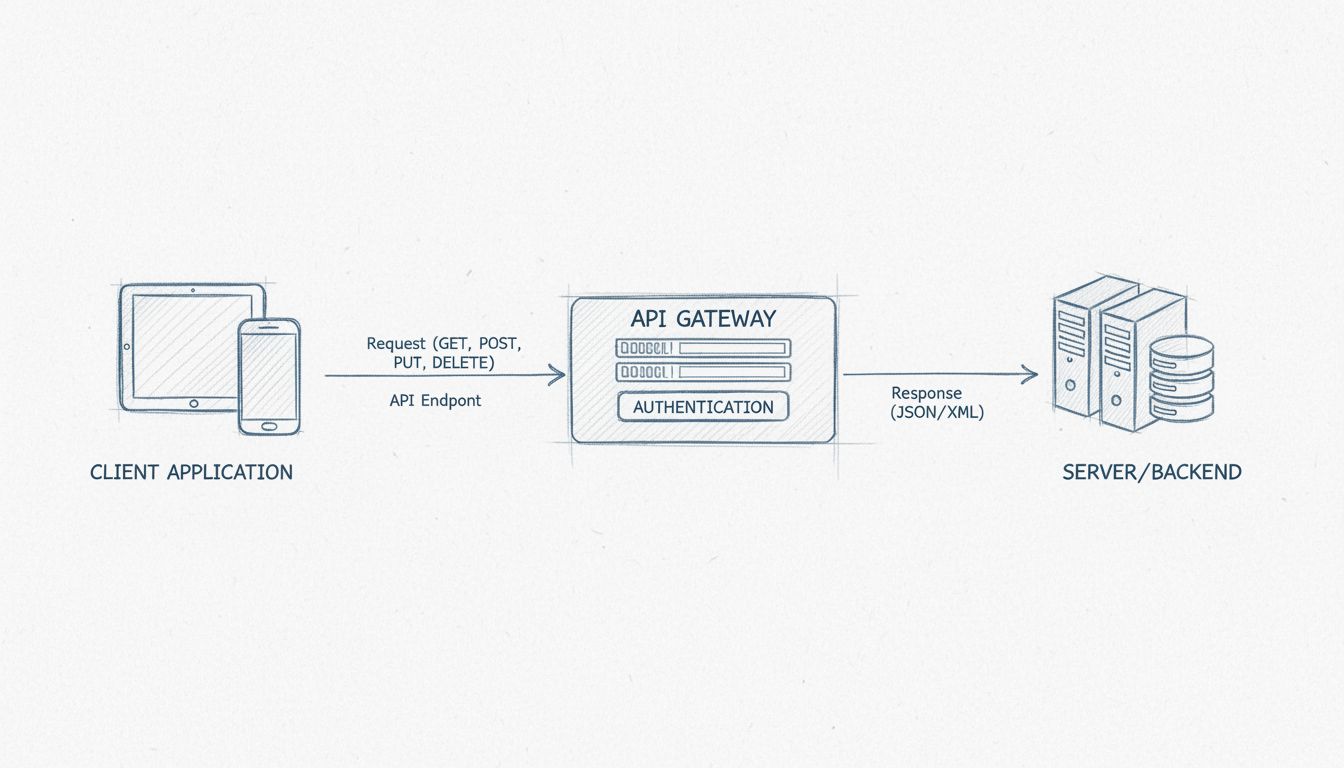
Una puerta de enlace de API es un servidor que se sitúa entre los clientes y un conjunto de servicios backend, actuando como un punto de entrada único para todas las solicitudes de API. En lugar de que los clientes llamen a cada microservicio directamente, llaman a la puerta de enlace, que enruta las solicitudes, aplica políticas y agrega respuestas.
Una puerta de enlace de API típicamente maneja:
Enrutamiento: Dirigir las solicitudes al servicio backend correcto según la ruta de la URL, los encabezados o los parámetros
Autenticación y autorización: Validar claves de API, tokens JWT o credenciales OAuth antes de que la solicitud llegue al backend
Limitación de velocidad: Aplicar cuotas de solicitud por cliente para proteger los servicios backend de sobrecargas
Transformación de solicitudes y respuestas: Convertir entre protocolos (REST a gRPC), añadir o eliminar encabezados, o remodelar cargas útiles
Almacenamiento en caché: Devolver respuestas almacenadas en caché para solicitudes idénticas y reducir la carga del backend
Registro y monitoreo: Capturar métricas sobre volumen de solicitudes, latencia y tasas de error
En el contexto de una plataforma de afiliados, una puerta de enlace de API podría manejar la autenticación para miles de editores, limitar la velocidad de claves de API individuales para prevenir abusos, y enrutar diferentes tipos de solicitudes — llamadas de seguimiento, consultas de informes, comandos administrativos — a diferentes servicios backend — todo detrás de un único dominio consistente como api.tuplatforma.com.
No son opcionales para cualquier plataforma que maneje tráfico de API de producción a escala.
Seguridad de API
Las API exponen la lógica de negocio y los datos a la red, lo que las convierte en un objetivo de alto valor. Asegurar una API implica múltiples capas:
Autenticación. Cada solicitud de API debe demostrar quién la hace. Mecanismos comunes: claves de API (simples pero fáciles de filtrar), tokens OAuth 2.0 (estándar de la industria para acceso delegado) y TLS mutuo (basado en certificados, común en API B2B y financieras).
Autorización. La autenticación prueba la identidad; la autorización determina qué se permite hacer a esa identidad. La clave de API de un editor debería poder consultar sus propias comisiones — no las de nadie más. Implementa permisos con alcance y valídalos en cada solicitud.
Seguridad del transporte. Usa siempre HTTPS (TLS 1.2 o superior). Nunca expongas un endpoint de API sobre HTTP plano en producción. Esto cifra los datos en tránsito y previene ataques de intermediario.
Validación de entrada. Trata cada solicitud de API como potencialmente maliciosa. Valida tipos de datos, longitudes de cadenas, rangos numéricos y valores enumerados antes de procesar. Rechaza cualquier cosa inesperada — no intentes “corregir” entradas malformadas.
Limitación de velocidad. Limita el número de solicitudes que un cliente puede hacer en un período determinado. Esto previene tanto la sobrecarga accidental como los ataques de denegación de servicio deliberados. Devuelve HTTP 429 (Demasiadas solicitudes) con un encabezado Retry-After cuando se excedan los límites.
Registro y monitoreo. Registra cada solicitud de API — marca de tiempo, ID del cliente, endpoint, método, código de estado y latencia. Monitorea los registros en busca de anomalías: picos repentinos, patrones de error inusuales, solicitudes desde nuevos rangos de IP. Los incidentes de seguridad son visibles primero en los registros, no en los informes de los usuarios.
Puerta de enlace de API como capa de seguridad. Una puerta de enlace de API centraliza la autenticación, la limitación de velocidad y la validación de solicitudes, reduciendo la superficie de ataque de los servicios backend individuales. Es el punto de estrangulamiento único donde las políticas de seguridad se aplican de manera consistente.
La autorización de nivel de objeto rota (acceder a los datos de otro usuario cambiando un ID en la URL) se clasifica consistentemente como la vulnerabilidad de API más común.
Cómo crear una API
1. Define el contrato primero
Antes de escribir código, define lo que hará la API. Usa la Especificación OpenAPI (anteriormente Swagger) para describir cada endpoint, sus parámetros, su formato de respuesta y sus condiciones de error en un documento YAML o JSON legible por máquina. Una especificación OpenAPI bien escrita sirve como:
Una herramienta de diseño que obliga a la claridad antes de la implementación
Un contrato contra el que los equipos de frontend y backend pueden trabajar en paralelo
Una fuente para documentación autogenerada, SDK de clientes y servidores simulados
2. Elige un estilo arquitectónico
Para la mayoría de las API nuevas, REST con JSON es la opción predeterminada — es ampliamente entendido, rico en herramientas y suficiente para la mayoría de los casos de uso. Elige GraphQL si los clientes necesitan consultas flexibles impulsadas por el cliente y la infracarga de datos es un problema conocido. Elige gRPC si necesitas comunicación interna de servicio a servicio de alto rendimiento y baja latencia.
3. Implementa el backend
Construye la lógica del lado del servidor que cumple con el contrato de la API. Esto implica:
Configurar rutas HTTP que coincidan con los endpoints definidos
Escribir manejadores que validen la entrada, llamen a la lógica de negocio y formateen las respuestas
Conectarse a bases de datos, cachés y otros servicios backend
Implementar middleware de autenticación y autorización
4. Documenta la API
La documentación no es algo secundario. Es lo primero que verá un desarrollador que integre tu API, y determina si tendrá éxito o se rendirá. Una buena documentación de API incluye:
Una visión general de la autenticación (cómo obtener una clave, cómo incluirla en las solicitudes)
Una referencia de cada endpoint con ejemplos de solicitudes y respuestas
Los códigos de error y sus significados
Los límites de velocidad y las convenciones de paginación
Un registro de cambios o historial de versiones
Herramientas como Swagger UI, Redoc y Postman pueden generar documentación interactiva a partir de una especificación OpenAPI, permitiendo a los desarrolladores probar endpoints directamente en el navegador.
5. Prueba la API
Las pruebas de API verifican que la implementación coincida con el contrato — y que resista bajo carga. Las categorías de pruebas incluyen:
Pruebas funcionales: ¿Cada endpoint devuelve la respuesta correcta para una entrada válida y el error correcto para una entrada inválida?
Pruebas de integración: ¿Funciona correctamente la API cuando está conectada a bases de datos reales, servicios de autenticación y sistemas descendentes?
Pruebas de carga: ¿Cómo se comporta la API bajo solicitudes concurrentes? ¿En qué punto aumenta la latencia o aparecen errores?
Pruebas de seguridad: ¿Puede una solicitud no autenticada acceder a un endpoint protegido? ¿La validación de entrada bloquea la inyección SQL y el scripting entre sitios?
6. Despliega detrás de una puerta de enlace de API
Enruta el tráfico de producción a través de una puerta de enlace de API que maneje la terminación TLS, la autenticación, la limitación de velocidad y el monitoreo. Despliega la API en un entorno contenerizado o serverless que pueda escalar horizontalmente a medida que crece el tráfico. Monitorea la latencia, las tasas de error y el rendimiento de forma continua — y establece alertas para desviaciones de la línea base.
¿Qué son las pruebas de API?
Las pruebas de API son la práctica de verificar que una API se comporte según lo especificado — devolviendo los datos correctos para solicitudes válidas, los errores correctos para las inválidas, y manteniendo el rendimiento bajo la carga esperada. Es distinto de las pruebas de UI: no hay navegador, ni renderizado de página, ni diseño visual que validar. La prueba envía una solicitud HTTP y verifica la respuesta.
Las pruebas de API cubren:
Pruebas de contrato: ¿La respuesta de la API coincide con el esquema definido en la especificación OpenAPI? ¿Están presentes todos los campos requeridos? ¿Los tipos de datos son correctos?
Pruebas funcionales: ¿GET /commissions/123 devuelve los datos de la comisión 123 — y solo los datos de la comisión 123? ¿POST /commissions con entrada válida crea un nuevo registro y devuelve un estado 201?
Manejo de errores: ¿Una solicitud con un campo obligatorio faltante devuelve un 400 (Solicitud incorrecta)? ¿Un token expirado devuelve un 401 (No autorizado)? ¿Una solicitud de un recurso inexistente devuelve un 404 (No encontrado)?
Pruebas de rendimiento: ¿Cuántas solicitudes concurrentes puede manejar la API antes de que la latencia exceda el objetivo de nivel de servicio (SLO)? ¿Dónde está el punto de ruptura?
Pruebas de seguridad: ¿La API rechaza solicitudes sin autenticación? ¿Previene el acceso a recursos que no pertenecen al solicitante?
Las pruebas automatizadas de API — ejecutadas en pipelines de CI/CD en cada commit — detectan regresiones antes de que lleguen a producción. Herramientas como Postman, REST Assured y Supertest hacen práctico construir y mantener conjuntos de pruebas que cubran cada endpoint.
¿Cuál es un ejemplo de una API? | Preguntas frecuentes de PostAffiliatePro
Descubre qué es una API con ejemplos reales como el inicio de sesión en redes sociales y el procesamiento de pagos. Descubre cómo las APIs impulsan el software ...
¿Cómo funcionan las API? Guía completa de interfaces de programación de aplicaciones
Aprende cómo funcionan las API, su arquitectura, tipos y aplicaciones en el mundo real. Guía completa sobre interfaces de programación de aplicaciones para desa...