

¿Es el adware malware? Entendiendo las diferencias clave
Descubre si el adware es malware, en qué se diferencian y por qué el adware representa riesgos de seguridad. Guía completa para proteger tus dispositivos contra...
9 min de lectura
El adware es un software que muestra automáticamente anuncios publicitarios en tu dispositivo para generar ingresos para su desarrollador.
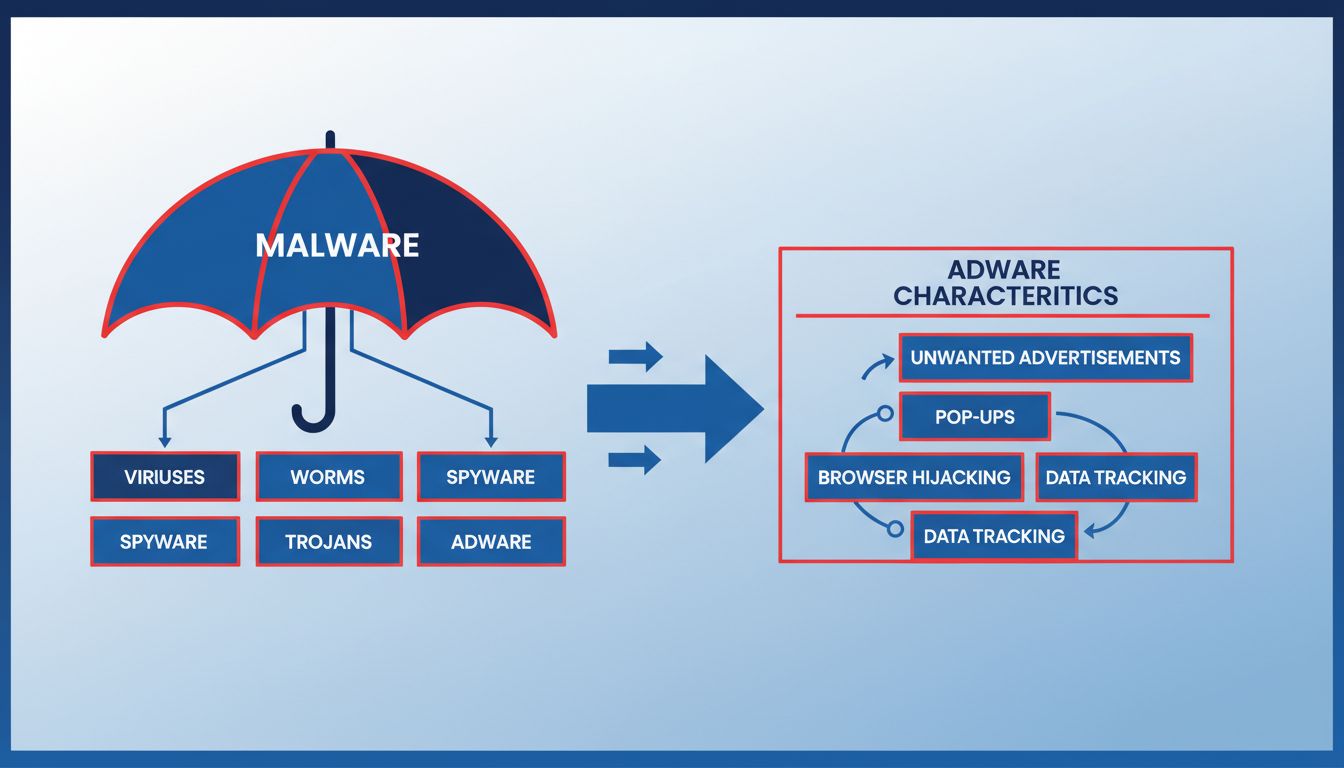
El adware es un software que muestra automáticamente anuncios publicitarios en tu dispositivo para generar ingresos para su desarrollador. El término combina «publicidad» y «software». Abarca desde aplicaciones legítimas basadas en anuncios con consentimiento hasta programas agresivos y maliciosos que se instalan sin permiso, degradan el rendimiento y comprometen la privacidad.
El adware —abreviatura de software publicitario— es cualquier programa que muestra anuncios a un usuario, generalmente a través de un navegador web, ventanas emergentes en el escritorio o dentro de otras aplicaciones. La característica definitoria es la intención: el adware existe para generar dinero a su desarrollador mostrándote anuncios.
La Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) clasifica el adware dentro del paraguas más amplio del software no deseado que puede «mostrar anuncios no deseados» y «rastrear tu actividad de navegación». Las empresas de seguridad trazan una línea entre dos categorías principales:
Algunos adwares van más allá. Redirigen tu navegador, cambian tu motor de búsqueda predeterminado, inyectan anuncios en sitios web legítimos y recopilan tu historial de navegación para crear un perfil con fines publicitarios dirigidos. En ese punto, cruzan firmemente hacia la categoría que la mayoría de los profesionales de seguridad llaman malware.

Configura el seguimiento avanzado en minutos. No se requiere tarjeta de crédito.
El adware opera bajo un modelo económico directo: se instala en la mayor cantidad posible de dispositivos, muestra anuncios y recauda ingresos cada vez que esos anuncios se ven o se hace clic en ellos. Entender ese modelo es clave para comprender por qué el adware persiste a pesar de décadas de herramientas de detección.
Los desarrolladores de adware y los proveedores que lo distribuyen monetizan a través de tres canales:
| Modelo | Cómo Funciona | Pago Típico |
|---|---|---|
| Pago por clic (PPC) | Ingresos cada vez que un usuario hace clic en un anuncio | — |
| Pago por vista (PPV) | Ingresos cada vez que se muestra un anuncio (impresión) | — |
| Pago por instalación (PPI) | Ingresos cada vez que se instala adware empaquetado en un dispositivo | — |
Las redes publicitarias grandes y reputadas emplean sistemas de detección de fraude que bloquean la mayor parte del tráfico de adware. Como resultado, los operadores de adware utilizan con frecuencia plataformas publicitarias pequeñas y oscuras con políticas más laxas — razón por la cual los anuncios distribuidos por adware suelen contener contenido de baja calidad o engañoso: alertas falsas, píldoras para adelgazar, esquemas de enriquecimiento rápido y material para adultos.
Más allá de mostrar anuncios, muchos programas de adware recopilan datos sobre ti. Rastrean:
Estos datos tienen dos propósitos. Primero, permiten la publicidad dirigida — mostrarte anuncios que es más probable que hagas clic, lo que aumenta los ingresos por PPC y PPV del desarrollador. Segundo, los datos en sí mismos pueden venderse a corredores de terceros, creando una fuente de ingresos secundaria. En algunos casos, la información recopilada alimenta campañas de phishing o fraude de identidad.
El adware no es monolítico. Los investigadores de seguridad y los proveedores de antivirus lo agrupan según su comportamiento, consentimiento y nivel de riesgo.
Algunos programas de adware se instalan con pleno conocimiento y consentimiento del usuario. Los desarrolladores ofrecen software gratuito y compensan los costos mediante publicidad dentro de la aplicación. Ejemplos incluyen:
El adware legítimo divulga su modelo publicitario en los términos de servicio. No oculta su presencia, no cambia la configuración del navegador sin permiso y ofrece una opción de pago sin anuncios o una exclusión voluntaria clara. Es legal y, para muchos usuarios, un intercambio justo.
Los PUP ocupan una zona gris. Pueden mencionarse en algún lugar del instalador, pero la divulgación está oculta, marcada por defecto o redactada en un lenguaje confuso. Los usuarios suelen instalar PUP sin darse cuenta.
Los comportamientos comunes de los PUP incluyen:
Los PUP no siempre son abiertamente maliciosos, pero degradan el rendimiento, saturan la experiencia de navegación y erosionan el control del usuario. La mayoría de los antivirus ahora marcan los PUP durante los análisis y ofrecen eliminarlos.
En el extremo del espectro, el adware malicioso se instala sin ningún consentimiento, se oculta del usuario y daña activamente el dispositivo. Puede:
El adware malicioso es inequívocamente ilegal en la mayoría de las jurisdicciones y es tratado como malware por todos los principales proveedores de seguridad.
Sé el primero en conocer las nuevas funciones y actualizaciones del producto.
El adware llega a los dispositivos a través de varios vectores de infección, la mayoría de los cuales explotan comportamientos comunes de los usuarios.
El método de entrega más frecuente es el empaquetado. El adware viene incluido dentro del instalador de un programa gratuito legítimo — a menudo freeware o shareware descargado de sitios de terceros. El componente de adware está preseleccionado en el asistente de instalación, a veces oculto detrás de opciones de instalación «Avanzada» o «Personalizada» que los usuarios omiten.
Una vez que haces clic en una instalación estándar, el adware empaquetado se instala junto con el programa que querías — y es posible que nunca sepas que ocurrió.
Algunos programas de adware no esperan a que descargues nada. Explotan vulnerabilidades conocidas en tu navegador, sistema operativo o complementos del navegador para forzar una instalación. Visitar un sitio web comprometido o malicioso es suficiente. Este método — a menudo llamado descarga automática (drive-by download) — funciona especialmente bien en sistemas sin parches.
Los atacantes también distribuyen adware a través de avisos de actualización falsos. Puedes ver una ventana emergente que afirma que tu navegador, Flash Player (ahora obsoleto, pero aún imitado) o un códec multimedia necesita actualizarse. Al hacer clic en el aviso, se instala adware en su lugar.
El malvertising — la inyección de código malicioso en redes publicitarias legítimas — es otro vector. Un sitio web limpio puede servir un anuncio infectado que redirige a un instalador de adware, todo sin el conocimiento del propietario del sitio.
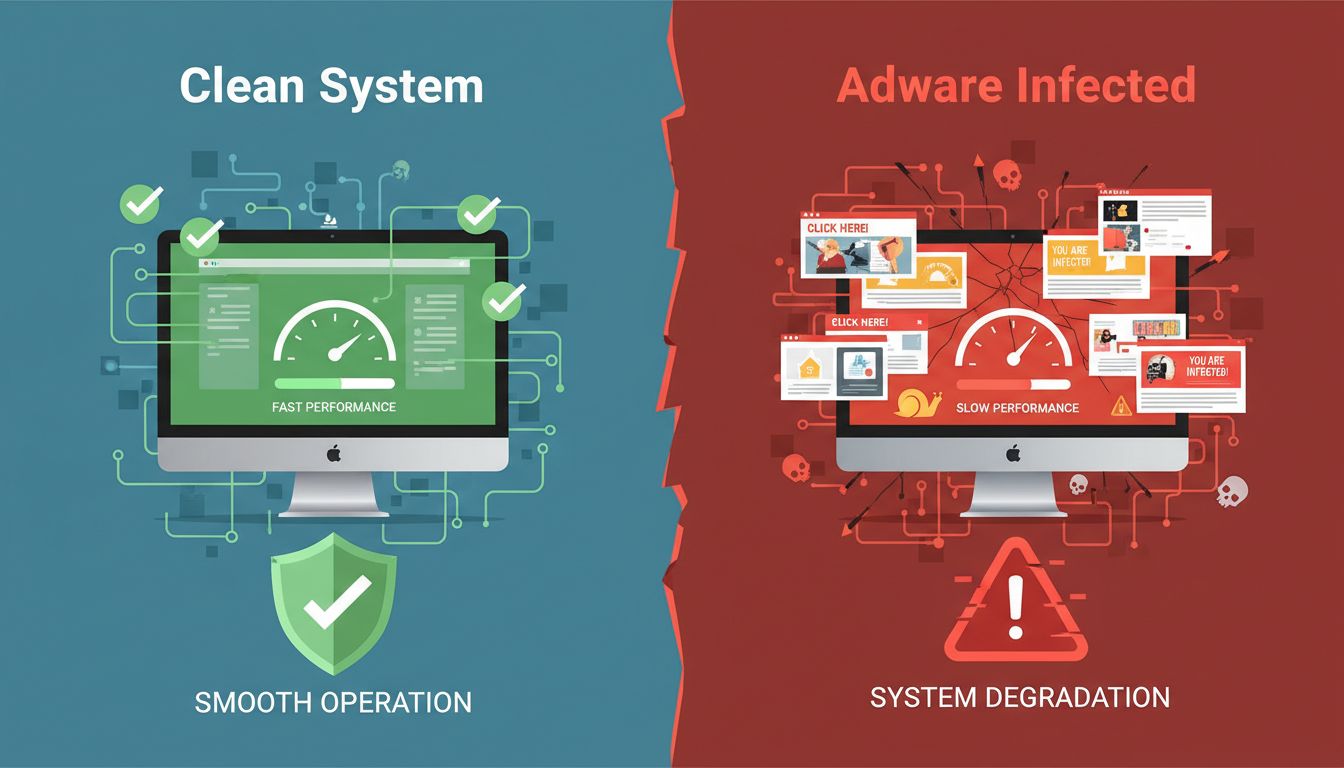
El adware no siempre se anuncia. Algunas variantes son sutiles. Sin embargo, varias señales indican de manera fiable una infección.
Uno o dos de estos síntomas pueden indicar adware; varios juntos lo hacen altamente probable. Los usuarios de Windows tienden a encontrar más variantes de adware simplemente debido a la mayor cuota de mercado de la plataforma, pero el adware en Mac ha aumentado considerablemente en los últimos años — particularmente los secuestradores de navegador y los PUP empaquetados.
Los dispositivos móviles — especialmente los teléfonos Android — son cada vez más atacados. Las señales incluyen:
El adware en iOS es más raro debido al proceso de revisión de aplicaciones de Apple, pero aparece a través de aplicaciones descargadas lateralmente (sideloading), perfiles de configuración y certificados empresariales comprometidos.
Estos términos se superponen pero no son intercambiables:
| Término | Definición | Relación con el Adware |
|---|---|---|
| Malware | Cualquier software diseñado para dañar, explotar o comprometer un dispositivo o sus datos | El adware malicioso es un subconjunto del malware |
| Virus | Malware que se replica infectando otros archivos | El adware no se autorreplica; no es un virus |
| Spyware | Software que monitorea y recopila datos del usuario de forma secreta | Muchos programas de adware incluyen funcionalidad de spyware |
| PUP/PUA | Software que los usuarios pueden no querer, pero que no es abiertamente malicioso | La mayoría del adware entra en esta categoría |
El adware no es un virus — no se autorreplica ni corrompe archivos. Pero cuando se instala sin consentimiento, rastrea el comportamiento y redirige el tráfico, califica como malware. Cuando recopila el historial de navegación y datos personales, se solapa con el spyware. Las empresas de seguridad clasifican frecuentemente el adware agresivo bajo las tres etiquetas.
La legalidad del adware depende del consentimiento y la jurisdicción. Los factores clave son:
El adware legítimo con divulgación clara y consentimiento explícito es legal. El adware malicioso que oculta su presencia y recopila datos sin permiso es ilegal según leyes como la Computer Fraud and Abuse Act (CFAA) y varios estatutos estatales de protección al consumidor.
Eliminar el adware requiere un enfoque metódico. Confiar en un solo paso a menudo deja restos que se reinstalan solos.
C:\Windows\System32\drivers\etc\hosts para redirigir el tráfico. Ábrelo en el Bloc de notas como administrador y elimina cualquier entrada sospechosa debajo de las líneas de localhost predeterminadas.Si el adware persiste después de varios intentos de eliminación, un restablecimiento de fábrica — seguido de la restauración selectiva de datos desde una copia de seguridad limpia — es la opción más fiable.
La prevención es más efectiva que la eliminación. Las siguientes prácticas reducen tu riesgo a casi cero.
Limítate a Microsoft Store, Mac App Store, Google Play o el sitio web oficial del desarrollador. Los portales de descarga de terceros son el vector más grande de adware empaquetado. Si debes descargar desde un sitio de terceros, elige la instalación «Personalizada» o «Avanzada» y anula manualmente la selección de cada oferta opcional.
La mayoría del adware empaquetado depende de que los usuarios hagan clic en «Siguiente» sin leer. Ve más despacio. Busca casillas marcadas que ofrezcan «software adicional», «ofertas recomendadas» o «búsqueda mejorada». Recházalas todas.
Las actualizaciones del sistema operativo y los parches del navegador cierran las vulnerabilidades que explotan las descargas automáticas. Activa las actualizaciones automáticas en Windows, macOS, Chrome y Firefox.
Un bloqueador de anuncios basado en el navegador como uBlock Origin detiene muchas campañas de malvertising antes de que puedan redirigirte. También reduce la exposición a anuncios engañosos que imitan advertencias del sistema.
Las herramientas antivirus modernas detectan PUP y adware — no solo virus. Windows Defender (integrado en Windows 10 y 11) incluye detección de PUP, aunque debe activarse manualmente en algunas configuraciones. Las herramientas de terceros de Malwarebytes, Bitdefender y Kaspersky ofrecen una detección predeterminada más agresiva.
El adware es una amenaza persistente para el ecosistema del marketing de afiliados porque puede robar comisiones y corromper los datos de atribución.
Existen tres métodos comunes:
Inyección de cookies (cookie stuffing). El adware deposita una cookie de seguimiento de afiliados en el navegador del usuario sin que este haya hecho clic realmente en un enlace de afiliado. Cuando el usuario visita posteriormente el sitio del anunciante y realiza una compra, el operador del adware — no el editor legítimo — recibe la comisión.
Reemplazo de enlaces. El adware detecta cuando un usuario visita un sitio de un comerciante y redirige la URL para incluir el ID de afiliado del operador del adware. El referente original pierde el crédito de la venta.
Inyección en búsquedas. El adware modifica los resultados de búsqueda para dirigir el tráfico a través de enlaces de afiliados. Un usuario que escribe el nombre de un comerciante directamente en la barra de direcciones puede terminar en una página etiquetada con el código de seguimiento del operador del adware.
| Rol | Impacto del Adware |
|---|---|
| Anunciantes | Pagan comisiones por ventas que habrían ocurrido de todos modos. Los datos de atribución sesgados hacen que la optimización de campañas no sea fiable. |
| Editores | Pierden comisiones legítimas cuando el adware sobrescribe sus cookies o redirige sus referidos. Los ingresos caen sin explicación. |
| Gestores de Programas de Afiliados | Se enfrentan a informes con tráfico inflado y de baja calidad. Deben invertir tiempo en la detección de fraude y el procesamiento de contracargos. La reputación del programa se resiente cuando los editores culpan a la red por las comisiones robadas. |
El fraude de afiliados impulsado por adware es una forma de actividad maliciosa que daña a todas las partes del ecosistema excepto al defraudador. El marketing de afiliados legítimo — donde los editores ganan comisiones recomendando genuinamente productos — no tiene ninguna conexión con las prácticas de adware. La distinción es importante: los operadores de adware no son afiliados; son defraudadores que explotan la infraestructura de afiliados.
Aprende a identificar, eliminar y prevenir el adware para mantener tus dispositivos y datos seguros.
Descubre si el adware es malware, en qué se diferencian y por qué el adware representa riesgos de seguridad. Guía completa para proteger tus dispositivos contra...
Aprende cómo el adware daña tu PC, incluyendo la degradación del rendimiento, riesgos de privacidad y vulnerabilidades de seguridad. Descubre métodos de detecci...
Descubre qué hace el software de afiliados, cómo se rastrean las referencias y comisiones, y qué funciones e integraciones importan al elegir una plataforma.
Únete a nuestra comunidad de clientes satisfechos y brinda excelente soporte al cliente con Post Affiliate Pro.
Consentimiento de Cookies
Usamos cookies para mejorar tu experiencia de navegación y analizar nuestro tráfico. See our privacy policy.